MikroTik в Красноярске — три практических курса в ноябре 2026!
С 11 по 21 ноября в Красноярске пройдут очные тренинги MikroTik: MTCNA, MTCRE и MTCTCE.
Работаете с MikroTik и хотите не просто знать команды RouterOS, а понимать, как всё работает? Приходите прокачивать навыки сетевого администрирования!
Расписание курсов
11–14 ноября — MTCNA
Базовый курс MikroTik: настройка RouterOS, маршрутизация, Firewall, NAT, VPN, DHCP, Wi-Fi и основы управления трафиком.
16–18 ноября — MTCRE
Продвинутая маршрутизация: OSPF, несколько интернет-провайдеров (MultiWAN), резервирование каналов, балансировка нагрузки, VPN и VLAN.
19–21 ноября — MTCTCE
Управление трафиком: Firewall, NAT, Mangle, Packet Flow, QoS, очереди и приоритизация трафика.
Почему стоит прийти?
- Максимум практики на реальном оборудовании MikroTik.
- Разбираем не только настройки, но и логику работы RouterOS.
- Реальные инженерные задачи, лабораторные работы и живое общение с тренером.
- Обучение проводит Кирилл Васильев — сертифицированный тренер MikroTik с 2016 года, практикующий сетевой инженер.
- Учебные материалы, оборудование, обеды и кофе-брейки включены в стоимость.
- Возможность пройти несколько курсов подряд со скидкой.
Место проведения: Красноярск, ул. Марковского, 81.
Важно: для участия в MTCRE и MTCTCE необходим сертификат MTCNA. Его можно получить на первом тренинге.
Не ограничивайтесь привычными настройками — научитесь понимать RouterOS и уверенно решать сложные сетевые задачи!
Выбирайте подходящий курс или записывайтесь сразу на всю программу.
Вопросы и запись:
manager@mt-courses.ru
Сайт:
https://mt-courses.ru
BGP VPLS на MikroTik распространяет информацию L2VPN между PE. Девятая часть рассматривает, как различать клиентские пути, когда VPLS и TE используют loopback-адреса одних и тех же маршрутизаторов.
Это учебная схема RouterOS v6 с несколькими взаимодействующими протоколами. Перед изменением одного слоя проверьте OSPF, MPLS, TE и BGP отдельно, чтобы не маскировать причину ошибки.
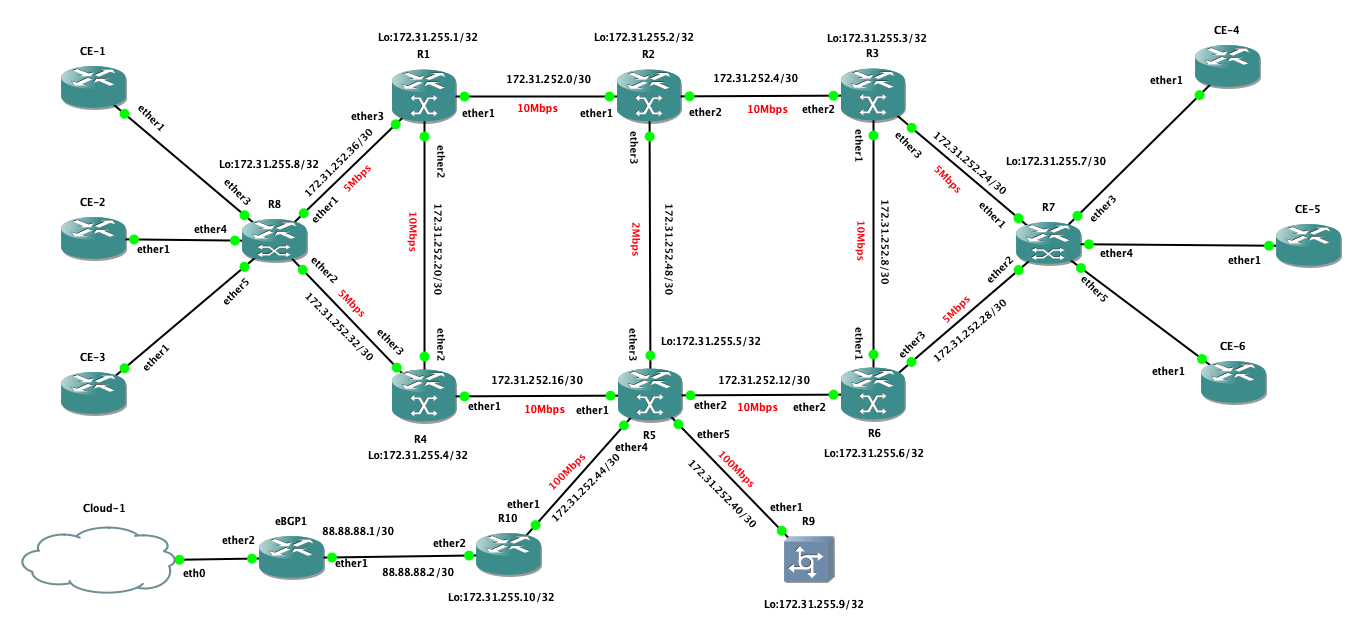
Нам необходимо найти место, которое было доступнее всего для “центрального” маршрутизатора iBGP RR.
- Первый вариант — использовать R10, на нём и так будет BGP, плюс он должен быть самым производительным, но нам сильно производительный маршрутизатор для RR не нужен, он будет только пересылать информацию об услугах клиентов.Если интерфейс между маршрутизатором R10 и R5 упадёт, то клиенты не смогу получить доступ в интернет, а также потеряют услуги L2VPN или L4VPN.Вариант не подходит.
- Второй вариант — использовать один из маршрутизаторов PE, во первый непонятно какой именно выбрать, во вторых обычно PE маршрутизаторы находятся физически по краям сети и возможно, что данный сегмент может “отсохнуть”.Вариант не подходит.
- Третий вариант — поднять отдельную машину поднять VPLS туннели до всех маршрутизаторов P и объявить его RR, да, но сколько связей необходимо сделать, чтобы был отказоустойчивым.Вариант не подходит.
- Четвёртый вариант — использовать R5, он имеет с ядром три связи, в идеале сделать ещё по одной связи с R1 и R3, но пока не финансово не физически мы сделать этого не можем.Попробуем данный вариант.
Нам необходимо выбрать AS для внутреннего использования.Выберем 65000 из приватного диапазона.
Установить AS можно следующей командой на всех PE маршрутизаторах, а также R5 и R9.Естественно указать router-id такой же, как loopback интерфейса.
/routing bgp instance add router-id=172.31.255.5 as=65000 name=bgp65000
Теперь нам необходимо настроить peer на R9 и до R5.Когда мы будем говорить, что нам необходимо настроить peer, мы сразу будем иметь в виду, что peer будет строиться до R5, естественно на адрес loopback.
/routing bgp peer
add address-families=l2vpn instance=bgp65000 name=R5 remote-address=172.31.255.5 remote-as=65000 update-source=172.31.255.9
Ну и конечно же нам необходимо создать противоположенный BGP peer до R9 на самом R5.
/routing bgp peer
add address-families=l2vpn instance=bgp65000 name=R9 remote-address=172.31.255.9 remote-as=65000 route-reflect=yes update-source=172.31.255.5
Обратите внимание, что мы установили значение route-reflect другими словами роль RR. Возможно у вас появился вопрос, а чем нам на R9 peer? Дело в том, что мы предоставляем услугу pppoe, а для того, чтобы pppoe поднялось, необходим один broadcst домен между клиентом и серверов, эту роль будет выполнять VPLS.
Подключение клиентов
У нас почти всё готово для того, что бы мы могли предоставить клиентом услугу интернет.
Давайте рассмотрим на примере CE-1 первого клиента, далее всем по аналогии надо будет сделать также с другими.Естественно мы не трогаем клиентское оборудование, на нём всё должно заработать автоматически.
Первым, делом нам необходимо для уникального клиента выбрать уникальный адрес loopback, я предлагаю использовать отдельный loopback, для того чтобы router-id в mpls-te не поменял свой номер, это не критично, но и не хочется чего-то не предвиденного.
И так создадим отдельный loopback для уникальности каждого клиента, делается только одни раз, на всех PE маршрутизаторах, напоминаю у нас всего два маршрутизатора PE.
/interface bridge add name=Br-loClient
Далее нам необходимо выбрать для каждого клиента уникальный адрес loopback, пока у нас мало клиентов поэтому поступим следующим образом и используем 172.31.253.0/24 префикс и каждый порядковый номер клиента это последний октет в адресе.
Для первого клиента, будем использовать адрес loopback 172.31.253.1/32
/ip address add interface=Br-loClient address=172.31.253.1
Всех других клиентов, loopback адреса вы устанавливаете на Br-loClient интерфейс.
Следующим шагом нам необходимо рассказать в OSPF, что у нас есть такой адрес loopback, делаем так, для простоты.
/routing ospf network add area=backbone network=172.31.253.1/32
После данной настройке на всех маршрутизаторах, должен прилететь маршрут до loopback адреса.
Также нам необходимо для первого клиента создать Bridge, назовём его Bridge-1 и добавить в него интерфейс, который смотрит в сторону клиента, для первого клиента это будет ether3 (смотри схему), отключите протокол rstp/stp.
/interface bridge add name=Bridge-1 protocol-mode=none
/interface bridge port add bridge=Bridge-1 interface=ether3
Ну и предпоследняя часть, это создать peer данного клиента.
/routing bgp peer> add name=c1 remote-as=65000 instance=bgp65000 remote-address=172.31.255.5 update-source=172.31.252.1 address-families=l2vpn,vpnv4
Обратите внимание какой source адрес мы используем для данного пира. Естественно нам также необходимо настроить пир и на R5.
/routing bgp peer add address-families=l2vpn,vpnv4 instance=bgp65000 name=c1 remote-address=172.31.253.1 remote-as=65000 route-reflect=yes update-source=172.31.255.5
После данной настройки peer должен быть в состоянии established.
Теперь нам необходимо создать VPLS туннель до PPPoE сервера.Чтобы клиент мог подключиться и получить услугу “интернет”
На R8
/interface vpls bgp-vpls
add bridge=Bridge-1 bridge-horizon=10 export-route-targets=65000:1 import-route-targets=65000:1 name=c1 pw-type=tagged-ethernet route-distinguisher=172.31.255.8:0 site-id=8001
На R9
/interface vpls bgp-vpls
add bridge=Br-PPPoE bridge-horizon=10 export-route-targets=65000:1 import-route-targets=65000:1 name=c1 pw-type=tagged-ethernet route-distinguisher=172.31.255.9:0
Задание
- Создайте BGP instance на всех маршрутизаторах провайдера AS 65000.
- Создать peer на R9 до R5.
- Создать peer на R5 до R9.
- Создайте на PE маршрутизаторах пустой bridge c именем
Br-loClient. - Укажите для всех клиентов уникальные loopback адреса на интерфейсе
Br-loClient. - Опубликуйте loopback адреса в OSPF.
S:172.31.252.49/32,S:172.31.252.30/32,S:172.31.252.29/32,S:172.31.252.6/32,S:172.31.252.5/32,S:172.31.252.2/32,S:172.31.252.1/32,S:172.31.252.41/32,S:172.31.252.42/32,S:172.31.252.45/32,S:172.31.252.46/32
Как проверить результат
- Проверьте BGP session и полученные VPLS signaling entries.
- Сверьте VPLS running state и транспортные label.
- Передайте тестовый трафик каждого клиента и подтвердите выбранный TE path.
Источники и связанные материалы
Команды в статье меняют сетевую конфигурацию. Перед работой сохраните экспорт, подготовьте способ восстановления доступа и применяйте изменения сначала в тестовой среде.