MikroTik в Красноярске — три практических курса в ноябре 2026!
С 11 по 21 ноября в Красноярске пройдут очные тренинги MikroTik: MTCNA, MTCRE и MTCTCE.
Работаете с MikroTik и хотите не просто знать команды RouterOS, а понимать, как всё работает? Приходите прокачивать навыки сетевого администрирования!
Расписание курсов
11–14 ноября — MTCNA
Базовый курс MikroTik: настройка RouterOS, маршрутизация, Firewall, NAT, VPN, DHCP, Wi-Fi и основы управления трафиком.
16–18 ноября — MTCRE
Продвинутая маршрутизация: OSPF, несколько интернет-провайдеров (MultiWAN), резервирование каналов, балансировка нагрузки, VPN и VLAN.
19–21 ноября — MTCTCE
Управление трафиком: Firewall, NAT, Mangle, Packet Flow, QoS, очереди и приоритизация трафика.
Почему стоит прийти?
- Максимум практики на реальном оборудовании MikroTik.
- Разбираем не только настройки, но и логику работы RouterOS.
- Реальные инженерные задачи, лабораторные работы и живое общение с тренером.
- Обучение проводит Кирилл Васильев — сертифицированный тренер MikroTik с 2016 года, практикующий сетевой инженер.
- Учебные материалы, оборудование, обеды и кофе-брейки включены в стоимость.
- Возможность пройти несколько курсов подряд со скидкой.
Место проведения: Красноярск, ул. Марковского, 81.
Важно: для участия в MTCRE и MTCTCE необходим сертификат MTCNA. Его можно получить на первом тренинге.
Не ограничивайтесь привычными настройками — научитесь понимать RouterOS и уверенно решать сложные сетевые задачи!
Выбирайте подходящий курс или записывайтесь сразу на всю программу.
Вопросы и запись:
manager@mt-courses.ru
Сайт:
https://mt-courses.ru
MPLS Traffic Engineering на MikroTik строит явные LSP с учётом дополнительных ограничений. Седьмая часть начинает отдельную лабораторию TE с новой топологией и адресацией.
RSVP-TE не заменяет проектирование IGP и MTU. Серия написана для RouterOS v6; доступность и синтаксис TE в вашей версии и архитектуре нужно сверять по официальной документации.
С чистого листа
Сбросьте все маршрутизаторы чистую конфигурацию, Если необходимо, то сделайте резервную копию.
Схема
И так новая схема, со всеми описаниями и как положено со всеми настройками.
Многие написали, что GNS и EVE-ng не тянет такие скорости. Также на одном интерфейсе не очень наглядно увидеть как работает TE, решил немного переиграть скорости, чтобы было намного нагляднее.
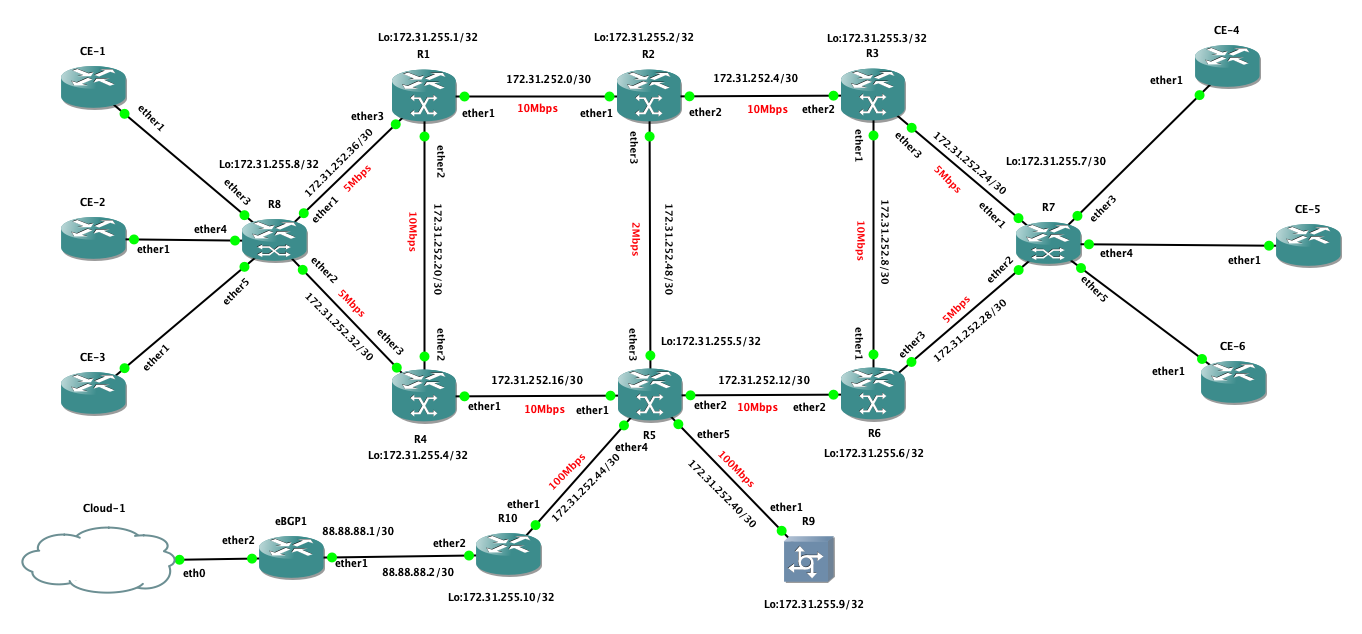
Необходимо дать пояснение к схеме.
Маршрутизаторы, которые занимаются только пересылкой MPLS трафика, называются label switch, они же просто буква P - Provider — Маршрутизатор.Маршрутизатор выполняет функции только доставки трафика на другие маршрутизаторы провайдера, в нашем случае это маршрутизаторы R1,R2,R3,R6,R5,R7.
Обратите внимание на то, что поменялись имена маршрутизаторов, они теперь все имеют суффикс R.
Маршрутизатор к которому подключены непосредственно клиенты имеет название Edge Label Switch, Маршрутизатор на границе MPLS облака, так же отмечается аббревиатурой как PE - Provider EDGE.Маршрутизатор, который стоит на границе сети провайдера, и занимается подключением клиентов.В нашем случае это маршрутизаторы R8 и R7.Если по простому, клиенты отправляют на PE обычный трафик, а роль PE сводится к тому, что необходимо назначить метку и отправить в нужном направлении.Также если на PE приходит трафик который надо доставить до клиента, то задача PE маршрутизатора снять все метки и отправить обычный IP или ethernet фрейм, всё зависит от задачи.
CE - Client EDGE маршрутизатор клиента.Обычный маршрутизатор.
Напомню, общую идеологию:
На всех маршрутизаторах провайдера, поднять loopback c именем Br-Lo.И Данному Loopback указан IP адрес со схемы.
Все интерфейсы между всеми маршрутизаторами (кроме клиентских) имеет сеть /30 и она помещается в префикс 172.31.252.0/24 не перепутайте и не используйте другую, так чтобы дальнейшие лабы у нас поднялись.
Адресация на интерфейсах идёт по принципу от меньшего к большему, если вы соединяете два маршрутизатора R30 и R40, то первый адрес из /30 сети вы назначаете на маршрутизатор R30, так как его порядковый номер меньше противоположенного маршрутизатора.
R9 маршрутизатор, которые будет выступать в роли PPPoE сервера, чтобы мы могли выдать услугу клиентам в виде интернета.
R10 Маршрутизатор, у которого настроен peer, с другим провайдером, на нём есть дефолтный маршрут, и у нас есть сеть собственный префикс для анонса
Отличия от прошлых лаб
Обратите внимание, что мы сеть Loopback тоже объявили в network OSPF, чуть позже объясню какие есть плюсы, а какие минусы и когда можно так делать, а когда нельзя.
Также фильтры роутинга OSPF мы оставим пустыми, я не в коем случае не предлагаю делать так в production сетях, но для нас пока “так пойдёт”, не хочу расписывать, пока все нюансы которые вас ждут, так что пока оставляем как есть без фильтров.Естественно в конце мы всё поправим.
Я приведу конфигурацию, каждого маршрутизатора, чтобы мы начали с чистого листа, но и не теряли время, вам должны быть известны многие настройки.
R1
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.1
/ip address
add address=172.31.255.1 interface=Br-Lo
add address=172.31.252.1/30 interface=ether1
add address=172.31.252.21/30 interface=ether2
add address=172.31.252.37/30 interface=ether3
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.0/30
add area=backbone network=172.31.252.20/30
add area=backbone network=172.31.252.36/30
add area=backbone network=172.31.255.1/32
/system identity set name=R1
/tool romon set enabled=yes secrets=555
R2
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.2
/ip address
add address=172.31.255.2 interface=Br-Lo
add address=172.31.252.2/30 interface=ether1
add address=172.31.252.5/30 interface=ether2
add address=172.31.252.49/30 interface=ether3
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.0/30
add area=backbone network=172.31.252.4/30
add area=backbone network=172.31.252.48/30
add area=backbone network=172.31.255.2/32
/system identity set name=R2
/tool romon set enabled=yes secrets=555
R3
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.3
/ip address
add address=172.31.255.3 interface=Br-Lo
add address=172.31.252.9/30 interface=ether1
add address=172.31.252.6/30 interface=ether2
add address=172.31.252.25/30 interface=ether3
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.24/30
add area=backbone network=172.31.252.8/30
add area=backbone network=172.31.252.4/30
add area=backbone network=172.31.255.3/32
/system identity set name=R3
/tool romon set enabled=yes secrets=555
R4
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.4
/ip address
add address=172.31.255.4 interface=Br-Lo
add address=172.31.252.17/30 interface=ether1
add address=172.31.252.22/30 interface=ether2
add address=172.31.252.33/30 interface=ether3
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.20/30
add area=backbone network=172.31.252.16/30
add area=backbone network=172.31.252.32/30
add area=backbone network=172.31.255.4/32
/system identity set name=R4
/tool romon set enabled=yes secrets=555
R5
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.5
/ip address
add address=172.31.255.5 interface=Br-Lo
add address=172.31.252.18/30 interface=ether1
add address=172.31.252.13/30 interface=ether2
add address=172.31.252.50/30 interface=ether3
add address=172.31.252.45/30 interface=ether4
add address=172.31.252.41/30 interface=ether5
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
add cost=100 interface=ether4 network-type=broadcast
add cost=100 interface=ether5 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.16/30
add area=backbone network=172.31.252.12/30
add area=backbone network=172.31.252.44/30
add area=backbone network=172.31.252.40/30
add area=backbone network=172.31.252.48/30
add area=backbone network=172.31.255.5/32
/system identity set name=R5
/tool romon set enabled=yes secrets=555
R6
/interface bridge add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.6
/ip address
add address=172.31.255.6 interface=Br-Lo
add address=172.31.252.10/30 interface=ether1
add address=172.31.252.14/30 interface=ether2
add address=172.31.252.29/30 interface=ether3
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
add cost=100 interface=ether3 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.8/30
add area=backbone network=172.31.252.12/30
add area=backbone network=172.31.252.28/30
add area=backbone network=172.31.255.6/32
/system identity set name=R6
/tool romon set enabled=yes secrets=555
Выше были, маршрутизаторы P в них нет нечего не обычного, принципе всё как всегда.
R8
/interface bridge
add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.8
/ip address
add address=172.31.255.8 interface=Br-Lo
add address=172.31.252.38/30 interface=ether1
add address=172.31.252.34/30 interface=ether2
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.36/30
add area=backbone network=172.31.252.32/30
add area=backbone network=172.31.255.8/32
/system identity set name=R8
/tool romon set enabled=yes secrets=555
R7
/interface bridge
add name=Br-Lo
/routing ospf instance set [ find default=yes ] router-id=172.31.255.7
/ip address
add address=172.31.255.7 interface=Br-Lo
add address=172.31.252.26/30 interface=ether1
add address=172.31.252.30/30 interface=ether2
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
add cost=100 interface=ether2 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.24/30
add area=backbone network=172.31.252.28/30
add area=backbone network=172.31.255.7/32
/system identity set name=R7
/tool romon set enabled=yes secrets=555
R9
Маршрутизатор R9 выступает в роли PPPoE сервера, именно к нему будут подключаться пользователя по технологии PPPoE и получать доступ в интернет.
/interface bridge
add name=Br-Lo
add name=Br-PPPoE
/ip pool
add name=PoolPrefix123 ranges=123.0.0.1-123.0.0.255
/ppp profile
add change-tcp-mss=yes dns-server=8.8.8.8 local-address=172.31.255.9 name=PPPoE_Clients \
    only-one=yes remote-address=PoolPrefix123 use-compression=no use-encryption=yes \
    use-mpls=no use-upnp=no
/routing ospf instance set [ find default=yes ] router-id=172.31.255.9
/interface pppoe-server server
add disabled=no interface=Br-PPPoE service-name=SmallInternetMikroTikMe
/ip address
add address=172.31.255.9 interface=Br-Lo
add address=172.31.252.42/30 interface=ether1
/ppp secret
add name=CE-1 password=111 profile=PPPoE_Clients service=pppoe
add name=CE-2 password=111 profile=PPPoE_Clients service=pppoe
add name=CE-3 password=111 profile=PPPoE_Clients service=pppoe
add name=CE-4 password=111 profile=PPPoE_Clients service=pppoe
add name=CE-5 password=111 profile=PPPoE_Clients service=pppoe
add name=CE-6 password=111 profile=PPPoE_Clients service=pppoe
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.40/30
add area=backbone network=172.31.255.9/32
/system identity set name=R9
/tool romon set enabled=yes secrets=555
R10
Выступает в роли пограничного маршрутизатора, которые знает как выйти в интернет.
Легенда такая, у нас есть префикс 123.0.0.0/24 который мы объявляем нашему соседу пиру по протоколу eBGP и номер нашей AS 100.Мы не принимаем FullView, нам наш провайдер отдаёт default.Сильно на данном этапе зацикливаться не будем, скажем этот Peer не позволяет выйти в интернет.Единственное, что мы сделали, это добавили на всех маршрутизаторах так называемые null-ed маршруты, чтобы трафик из сетей BOGON не покидал пределы нашей AS.
/interface bridge
add name=Br-Lo
/routing bgp instance set default as=100
/routing ospf instance set [ find default=yes ] distribute-default=always-as-type-1 router-id=172.31.255.10
/ip address
add address=172.31.255.10 interface=Br-Lo
add address=172.31.252.46/30 interface=ether1
add address=88.88.88.2/30 interface=ether2
/ip route
add distance=1 dst-address=10.0.0.0/8 type=blackhole
add distance=1 dst-address=172.16.0.0/12 type=blackhole
add distance=1 dst-address=192.168.0.0/16 type=blackhole
/routing bgp network add network=123.0.0.0/24 synchronize=no
/routing bgp peer add name=peer200 remote-address=88.88.88.1 remote-as=200 ttl=default update-source=88.88.88.2
/routing ospf interface
add passive=yes
add cost=100 interface=ether1 network-type=broadcast
/routing ospf network
add area=backbone network=172.31.252.44/30
add area=backbone network=172.31.255.10/32
/system identity set name=R10
/tool romon set enabled=yes secrets=555
eBGP1
Маршрутизатор, который нам будет выходом в интернет.
default-originate=always — отдаём дефолтный маршрут маршрутизатору R10.Также необходимо настроить на маршрутизаторе интернет, в моём случае я получаю настройки по DHCP через ether2 интерфейс.Создайте правило srcnat которое позволит нашей сети 123.0.0.0/24 всё-таки выйти в интернет.
/routing bgp instance set default as=200
/ip address
add address=88.88.88.1/30 interface=ether1
/ip dhcp-client
add dhcp-options=hostname,clientid disabled=no interface=ether2
/ip firewall nat add action=masquerade chain=srcnat out-interface=ether2
/routing bgp peer
add default-originate=always name=peer100 passive=yes remote-address=88.88.88.2 remote-as=100 update-source=88.88.88.1
/system identity set name=eBGP1
/tool romon set enabled=yes secrets=555
CE*
Задайте всем имя маршрутизаторов согласно схеме.
На всех клиентских маршрутизаторах настройте PPPoE клиента со следующими параметрами:
- Интерфейс — ether1
- Логин — Имя маршрутизатора, согласно схеме
- Пароль: — 111
Также поднимите vlan интерфейс со следующими параметрами:
- Интерфейс — ether1
- ID — 1000 + номер клиента.
- Имя — ether1.VLANID — где VLANID — номер VLAN
Выполните команду, если вам необходимо подключиться по romon /tool romon set enabled=yes secrets=555
Пример для CE-1
/interface pppoe-client add interface=ether1 name=pppoe-out1 password=111 user=CE-1
/interface vlan add interface=ether1 name=ether1.1001 vlan-id=1001
/system identity set name=CE-1
/tool romon set enabled=yes secrets=555
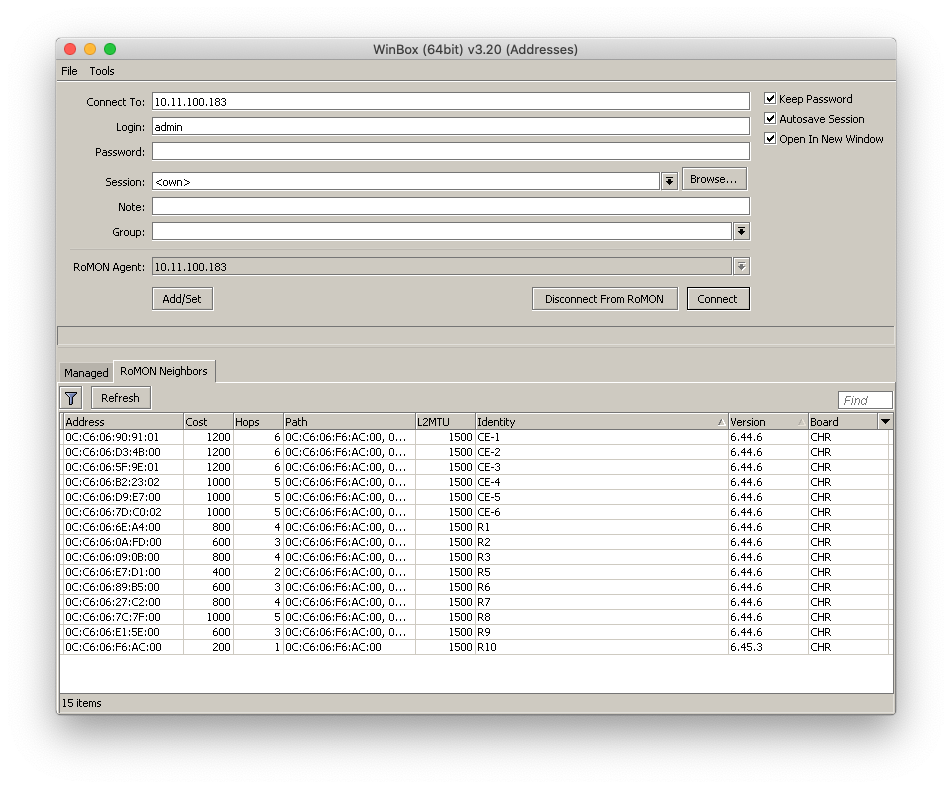
Если вы пользуетесь Winbox, то при подключении к eBGP1 вы должны наблюдать похожую картину.
Задачи
Соберите данную схему в GNS или eve-ng.
!!!! Активируйте временный триал, чтобы скорость интерфейсов не была ограничена 1Mbps!!!!
Как проверить результат
- Проверьте IP-связность и OSPF до включения TE.
- Сверьте router-id и TE area на каждом узле.
- Проверьте RSVP neighbor и доступный резерв полосы на интерфейсах.
Источники и связанные материалы
Команды в статье меняют сетевую конфигурацию. Перед работой сохраните экспорт, подготовьте способ восстановления доступа и применяйте изменения сначала в тестовой среде.