MikroTik в Красноярске — три практических курса в ноябре 2026!
С 11 по 21 ноября в Красноярске пройдут очные тренинги MikroTik: MTCNA, MTCRE и MTCTCE.
Работаете с MikroTik и хотите не просто знать команды RouterOS, а понимать, как всё работает? Приходите прокачивать навыки сетевого администрирования!
Расписание курсов
11–14 ноября — MTCNA
Базовый курс MikroTik: настройка RouterOS, маршрутизация, Firewall, NAT, VPN, DHCP, Wi-Fi и основы управления трафиком.
16–18 ноября — MTCRE
Продвинутая маршрутизация: OSPF, несколько интернет-провайдеров (MultiWAN), резервирование каналов, балансировка нагрузки, VPN и VLAN.
19–21 ноября — MTCTCE
Управление трафиком: Firewall, NAT, Mangle, Packet Flow, QoS, очереди и приоритизация трафика.
Почему стоит прийти?
- Максимум практики на реальном оборудовании MikroTik.
- Разбираем не только настройки, но и логику работы RouterOS.
- Реальные инженерные задачи, лабораторные работы и живое общение с тренером.
- Обучение проводит Кирилл Васильев — сертифицированный тренер MikroTik с 2016 года, практикующий сетевой инженер.
- Учебные материалы, оборудование, обеды и кофе-брейки включены в стоимость.
- Возможность пройти несколько курсов подряд со скидкой.
Место проведения: Красноярск, ул. Марковского, 81.
Важно: для участия в MTCRE и MTCTCE необходим сертификат MTCNA. Его можно получить на первом тренинге.
Не ограничивайтесь привычными настройками — научитесь понимать RouterOS и уверенно решать сложные сетевые задачи!
Выбирайте подходящий курс или записывайтесь сразу на всю программу.
Вопросы и запись:
manager@mt-courses.ru
Сайт:
https://mt-courses.ru
VPLS и OSPF на MikroTik в шестой части собраны в пошаговое решение для CE и PE. Цель — сравнить собственную конфигурацию с эталонной и найти расхождения.
Команды относятся к RouterOS v6 и учебной адресации серии. Не копируйте их в рабочую сеть без замены адресов, интерфейсов, фильтров и проверки версии.
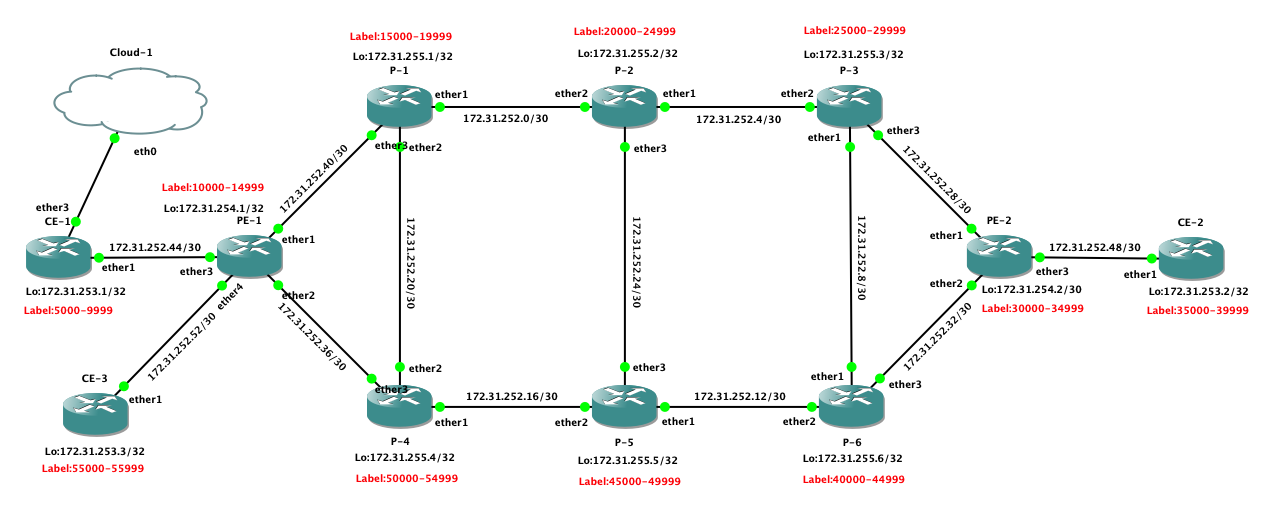
CE-3
Задать имя маршрутизатору и включить romon если надо.
/system identity set name=CE-3
/tool romon set enabled=yes
Создать Bridge для loopback и клиентов.
/interface bridge
add name=Br-Lo
add name=bridge-C1 protocol-mode=none
add name=bridge-C2 protocol-mode=none
Назначить IP адреса на интерфейсы.
/ip address
add address=172.31.253.3 interface=Br-Lo
add address=172.31.252.54/30 interface=ether1
Настроить фильтры маршрутизации OSPF.
/routing filter
add action=accept chain=ospf-in prefix=172.31.255.0/24 prefix-length=32 set-pref-src=172.31.253.3
add action=accept chain=ospf-in prefix=172.31.254.0/24 prefix-length=32 set-pref-src=172.31.253.3
add action=accept chain=ospf-in prefix=172.31.253.0/24 prefix-length=32 set-pref-src=172.31.253.3
add action=discard chain=ospf-in
add action=accept chain=ospf-out prefix=172.31.253.0/24 prefix-length=32
add action=discard chain=ospf-out
Установить адресом Loopback router-id в OSPF протоколе.
/routing ospf instance
set [ find default=yes ] redistribute-connected=as-type-1 router-id=172.31.253.3
Добавить интерфейсы в протоколе OSPF и не забыть про шаблон all.
/routing ospf interface
add passive=yes
add interface=ether1 network-type=broadcast
Добавить смежную сеть с PE-1 в OSPF тем самым запустим протокол OSPF
/routing ospf network
add area=backbone network=172.31.252.52/30
Назначить диапазон меток MPLS для маршрутизатора, следующий из списка.
/mpls
set dynamic-label-range=55000-59999
Настроить входящие фильтры LDP
/mpls ldp accept-filter
add prefix=172.31.0.0/16
add accept=no
Настроить исходящие фильтры LDP
/mpls ldp advertise-filter
add prefix=172.31.0.0/16
add advertise=no
Настроить транспортный адрес LDP и уникальный Router-id, а также включить LDP.
/mpls ldp
set enabled=yes lsr-id=172.31.253.3 transport-address=172.31.253.3
Добавить интерфейс в работу протокола LDP.
/mpls ldp interface
add interface=ether1
Объявить отдельный instance BGP и указать router-id как адрес loopback
/routing bgp instance
add as=65000 name=bgp65000 router-id=172.31.253.3
Создать BGP пиры до всех CE маршрутизаторов, незабываемей указать update-source адрес loopback интерфейса.
/routing bgp peer
add address-families=l2vpn,l2vpn-cisco,vpnv4 instance=bgp65000 name=CE-2 remote-address=172.31.253.2 remote-as=65000 update-source=172.31.253.3
add address-families=l2vpn,l2vpn-cisco,vpnv4 instance=bgp65000 name=CE-1 remote-address=172.31.253.1 remote-as=65000 update-source=172.31.253.3
И наконец указать, то что вы хотите построить VPLS туннели для двух ваших клиентов
/interface vpls bgp-vpls
add bridge=bridge-C1 bridge-horizon=10 export-route-targets=65000:1 import-route-targets=65000:1 name=C1 pw-type=raw-ethernet route-distinguisher=172.31.253.3:0 site-id=3001
add bridge=bridge-C2 bridge-horizon=10 export-route-targets=65000:2 import-route-targets=65000:2 name=C2 pw-type=raw-ethernet route-distinguisher=172.31.253.3:0 site-id=3002
Естественно вы должны были внести изменение и на остальные CE маршрутизаторы.
CE-1
Создать Bridge для клиента C2
/interface bridge
/interface bridge add name=bridge-C2 protocol-mode=none
Добавить пира BGP до CE-3
/routing bgp peer
add address-families=l2vpn,l2vpn-cisco,vpnv4 instance=bgp65000 name=CE-3 remote-address=172.31.253.3 remote-as=65000 update-source=172.31.253.1
И добавить ещё один VPLS туннель для клиента C2
/interface vpls bgp-vpls
add bridge=bridge-C2 bridge-horizon=10 export-route-targets=65000:2 import-route-targets=65000:2 name=C0002 pw-type=raw-ethernet route-distinguisher=172.31.253.1:0 site-id=1002
Практически аналогичные настройки вам необходимо было сделать на CE-2
CE-2
Создать Bridge для клиента C2
/interface bridge
/interface bridge add name=bridge-C2 protocol-mode=none
Добавить пира BGP до CE-3
/routing bgp peer
add address-families=l2vpn,l2vpn-cisco,vpnv4 instance=bgp65000 name=CE-3 remote-address=172.31.253.3 remote-as=65000 update-source=172.31.253.2
И добавить ещё один VPLS туннель для клиента C2, не забывайте, что мы используем схему AS:ClientNubmer т.е.65000:2
/interface vpls bgp-vpls
add bridge=bridge-C2 bridge-horizon=10 export-route-targets=65000:2 import-route-targets=65000:2 name=C0002 pw-type=raw-ethernet route-distinguisher=172.31.253.2:0 site-id=2002
Так же для, для того чтобы CE-3 стал полноценным участником сети необходимо также настроить маршрутизатор PE-1
PE-1
Необходимо настроить адресацию на ether4.
/ip address
add address=172.31.252.53/30 interface=ether4
Добавить интерфейс ether4 в OSPF.
/routing ospf interface
add interface=ether4 network-type=broadcast
Объявить смежную сеть с маршрутизатором CE-3 в протоколе OSPF.
/routing ospf network
add area=backbone network=172.31.252.52/30
И добавить интерфейс ether4 в LDP протокол, чтобы заработал MPLS.
/mpls ldp interface
add interface=ether4
Ну, что же давайте взглянем на то, что у вас должно было получится.
На маршрутизаторе CE-1 вы должна видеть два VPLS туннеля и все для клиента C1.
[admin@CE-1] /interface print
Flags: D - dynamic, X - disabled, R - running, S - slave
 #     NAME                                TYPE       ACTUAL-MTU L2MTU  MAX-L2MTU MAC-ADDRESS
 0  R  ether1                              ether            1500                  0C:C6:06:90:91:00
 1  R  ether2                              ether            1500                  0C:C6:06:90:91:01
 2  R  Br-Lo                               bridge           1500 65535            82:0B:BC:CB:6B:73
 3  R  bridge-C1                           bridge           1500  1500            02:3D:28:22:B2:81
 4  R  bridge-C2                           bridge           1500 65535            C2:3A:68:B1:06:87
 5 DRS vpls35                              vpls             1500  1500            02:3D:28:22:B2:81
 6 DRS vpls36                              vpls             1500  1500            02:1C:49:73:BD:B8
На маршрутизаторах CE-2 и CE-3 одни и веже клиенты поэтому поднимется одинаковое количество VPLS интерфейсов.
[admin@CE-2] > /interface print
Flags: D - dynamic, X - disabled, R - running, S - slave
 #     NAME                                TYPE       ACTUAL-MTU L2MTU  MAX-L2MTU
 0  R  ether1                              ether            1500
 1  R  ether2                              ether            1500
 2  R  ether3                              ether            1500
 3  R  Br-Lo                               bridge           1500 65535
 4  R  bridge-C1                           bridge           1500  1500
 5  R  bridge-C2                           bridge           1500  1500
 6 DRS vpls31                              vpls             1500  1500
 7 DRS vpls34                              vpls             1500  1500
 8 DRS vpls38                              vpls             1500  1500
Ну и соответственно интерфейсы в Bridge-ах.
[admin@CE-2] > /interface bridge port print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
 #     INTERFACE      BRIDGE         HW  PVID PR  PATH-COST INTERNA...   HORIZON
 0  D  vpls31         bridge-C1             1 0x         10         10         10
 1  D  vpls34         bridge-C2             1 0x         10         10         10
 2  D  vpls38         bridge-C1             1 0x         10         10         10
Посмотрим как это выглядит на схеме.
Первый клиент C1
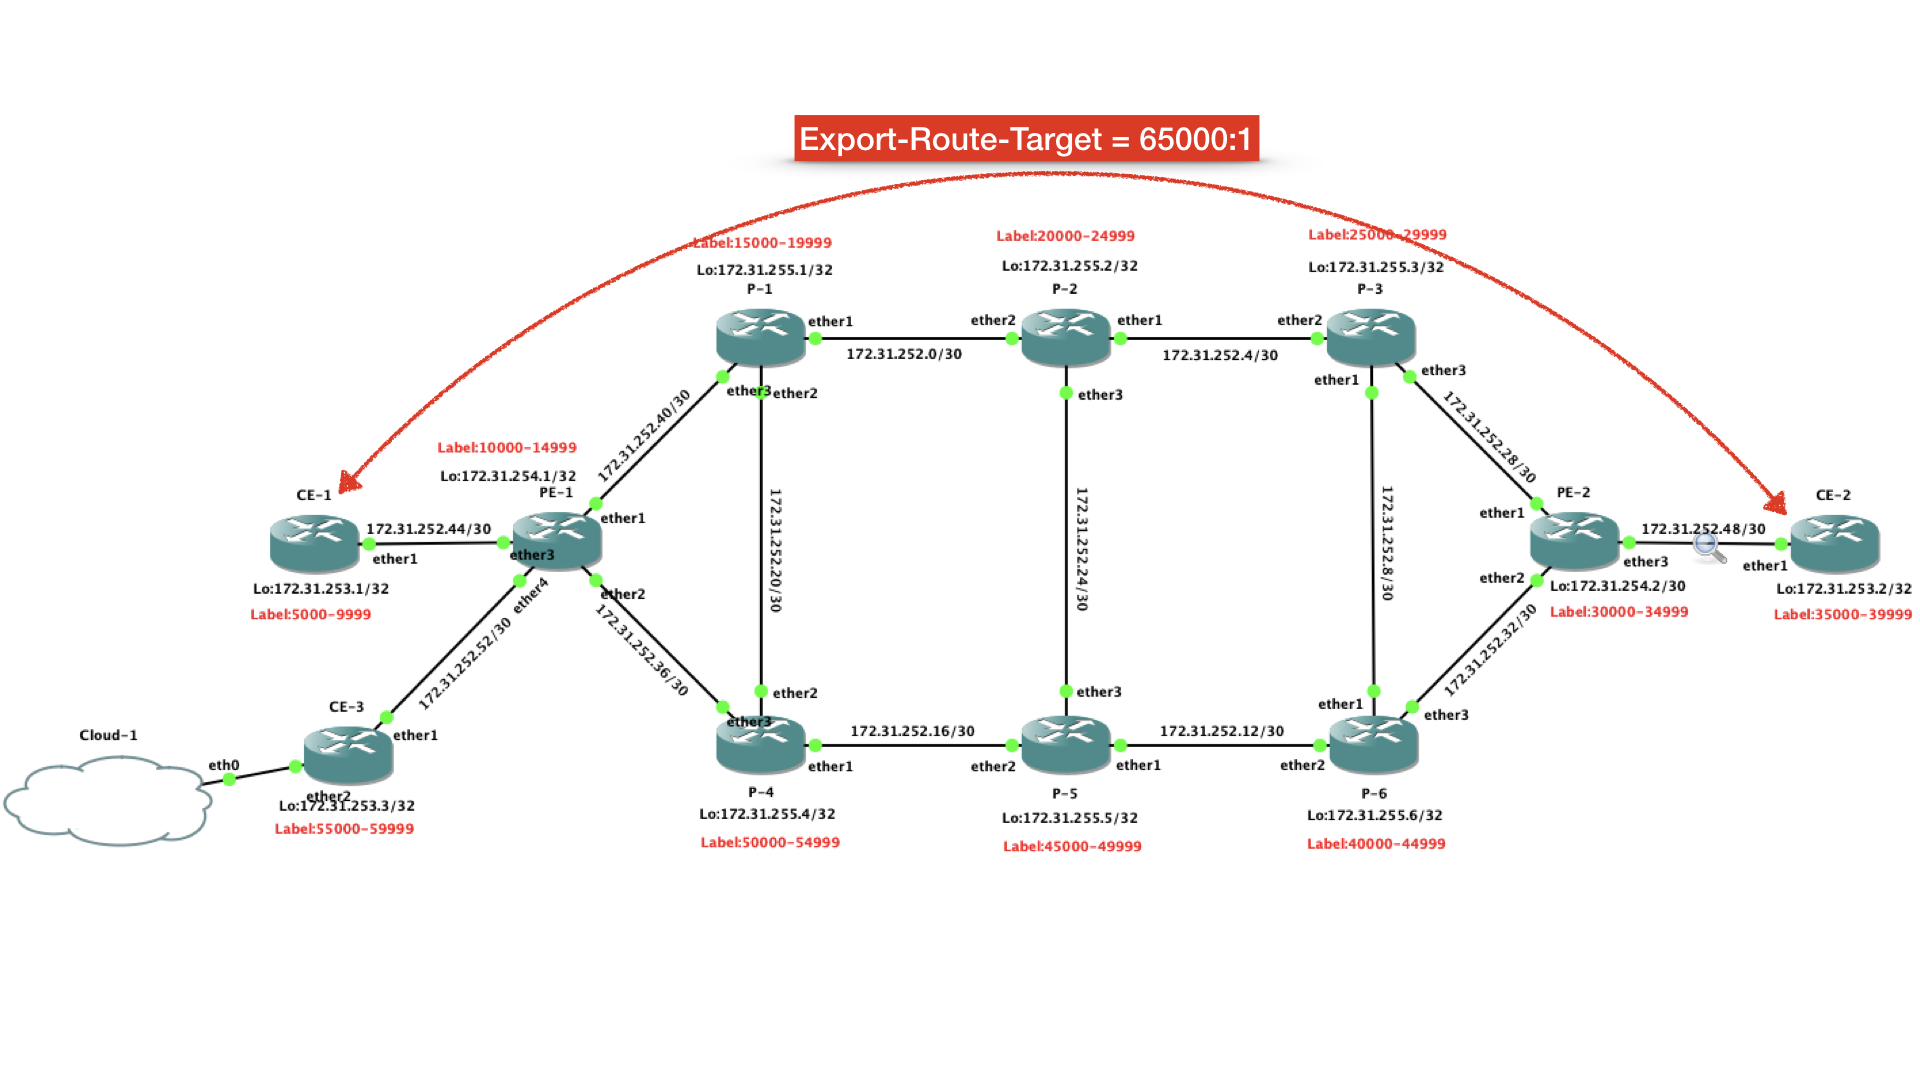
Первый клиент, всё понятно одни интерфейс один туннель, между двумя маршрутизаторами
И второй клиент
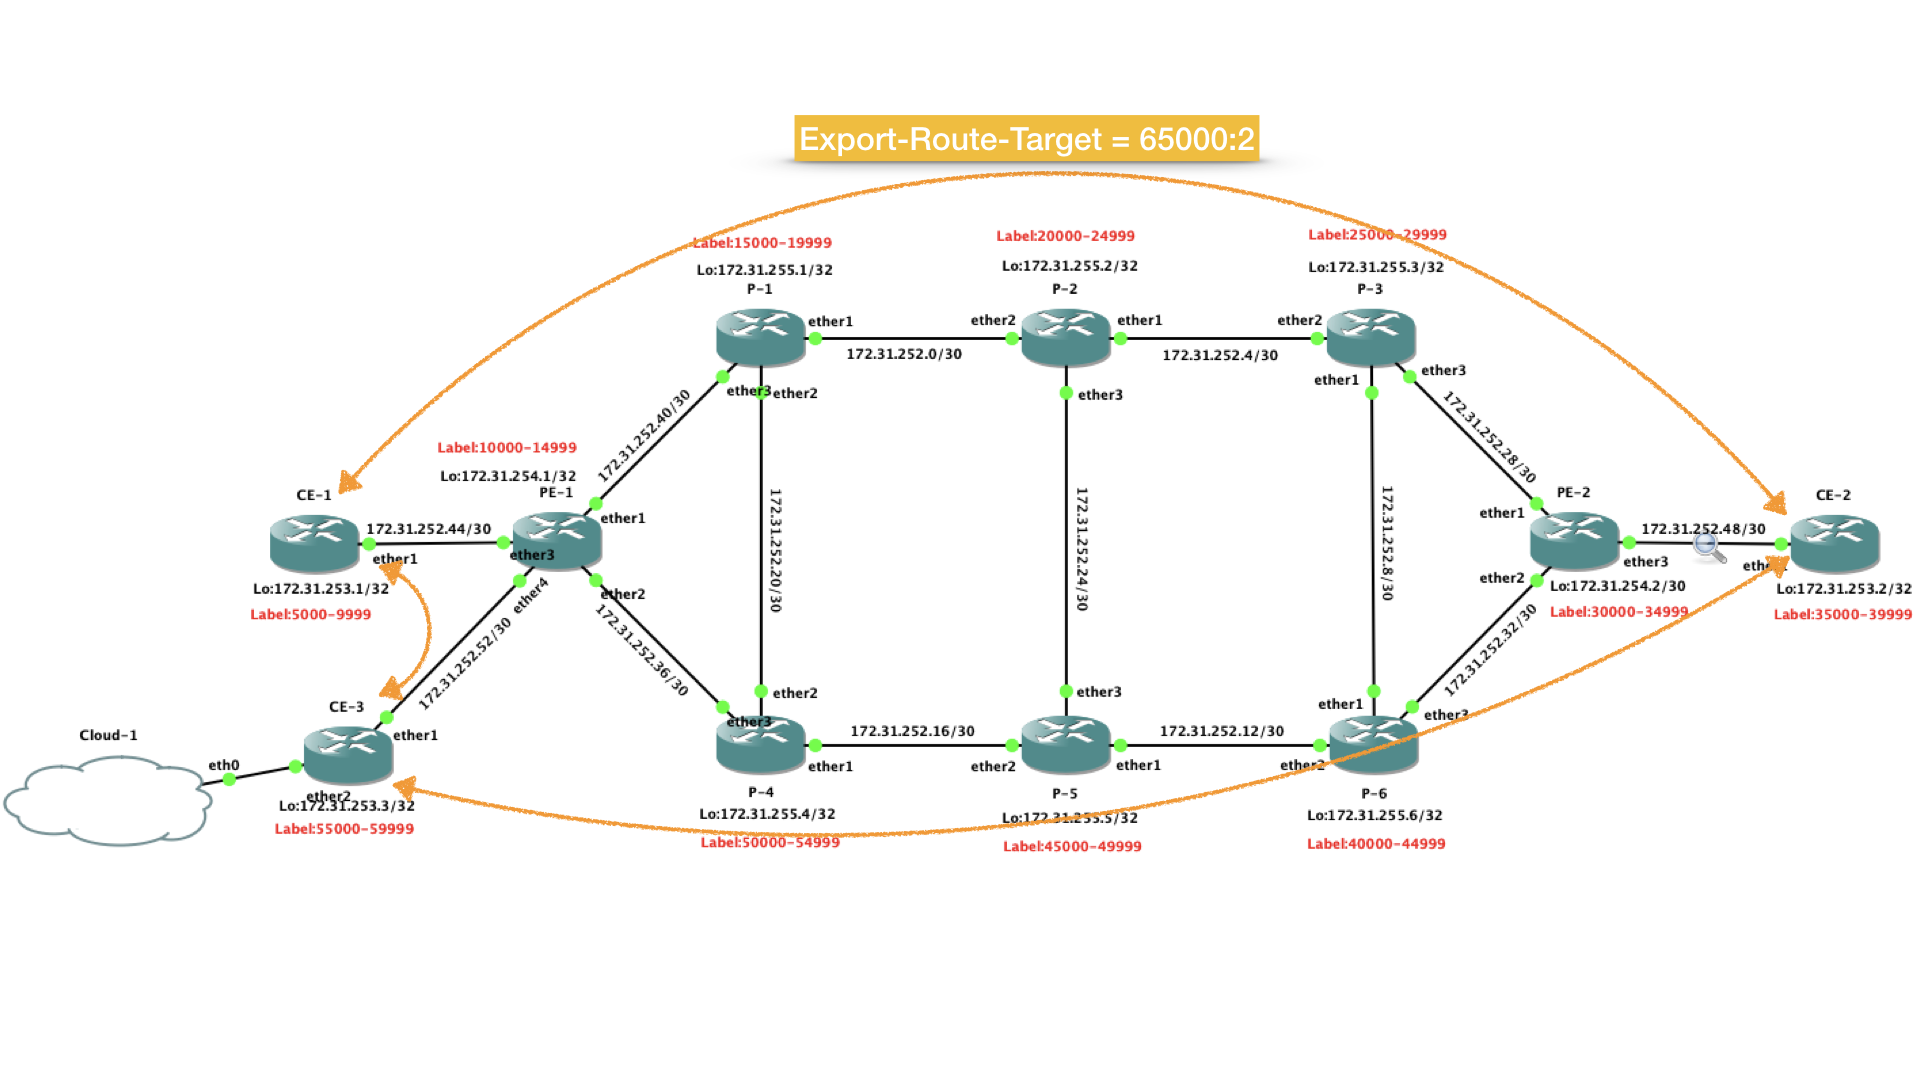
А со вторым клиентом значительно интереснее, поднялся fullmesh.Данная схема наглядно показывает, что если не применять технологию horizon будет петля, так как у нас полносвязная топология VPLS.А если применять RSTP/STP то трафик будет ходить не оптимально.
Обратите внимание, что направление стрелок на схеме не указывает, на то через какие маршрутизаторы пойдёт трафик между маршрутизаторами, за next-hop отвечает протокол OSPF.
Задание
В этот раз не будет как таковых заданий.Приведите сетевые настройки к общему виду, если они не соответствуют нашей схеме.
Это была последняя статья по LDP на этой лабе, далее будет другая лаба в которой мы будет управлять утилизировать каналы с помощью TE.
Как проверить результат
- Сравните identity, loopback, адреса и фильтры с вашей схемой.
- Проверьте OSPF neighbor и маршруты до PE/CE loopback.
- Проверьте VPLS state и L2-связность отдельно для каждого клиента.
Источники и связанные материалы
Команды в статье меняют сетевую конфигурацию. Перед работой сохраните экспорт, подготовьте способ восстановления доступа и применяйте изменения сначала в тестовой среде.